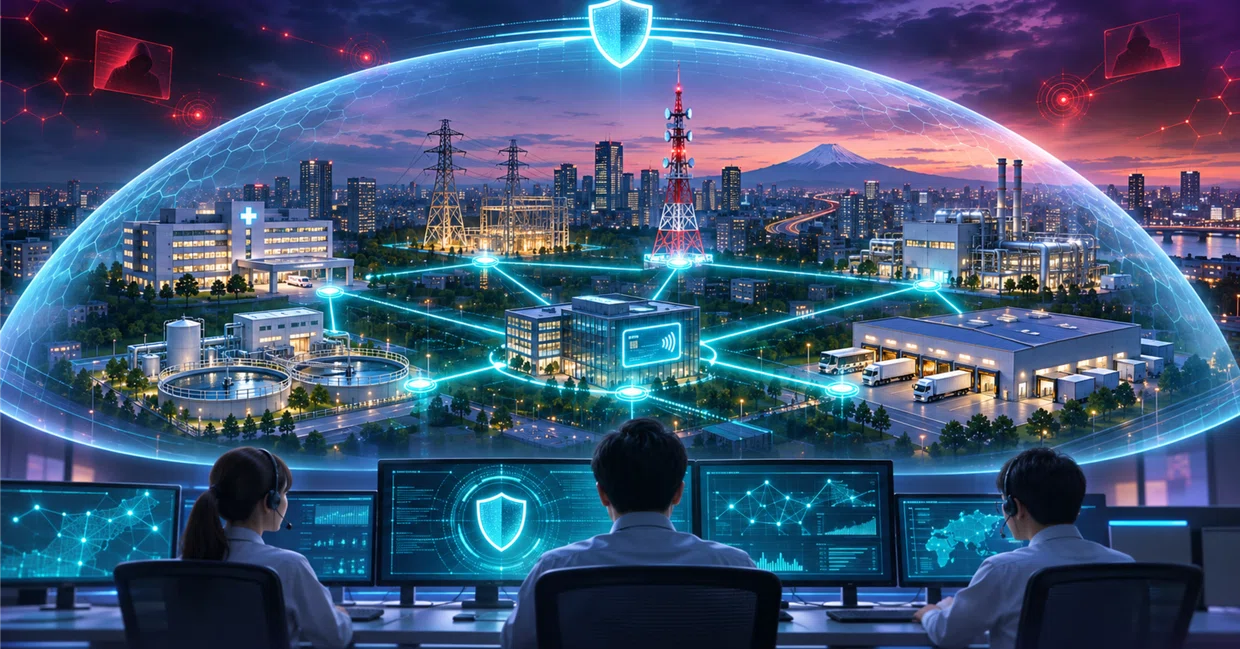
7 実践の視点 | 7 確認する質問 | 3 重要キーワード |
この記事でわかること
- サイバー攻撃を経営と社会インフラの課題として捉える理由
- 暗号化・BCP・委託先管理・社員教育を見直す7つの実践視点
- 明日から会議で確認できる7つの質問と、自動化の停止に備える考え方
- 〖記事概要〗
- 〖本文〗
- 情報漏えいは「入口」であり、社会停止が「本丸」になる
- 第一に、最初の発表を「最終結果」だと思わない
- 第二に、保有データを「必要だから」ではなく「止まったらどうなるか」で見る
- 第三に、暗号化は「やっているつもり」で終わらせない
- 止まると困るものから、優先順位を決める
- 第四に、「重要システム」を部門ごとではなく顧客体験で定義する
- 第五に、BCPを災害対応だけでなくサイバー停止へ広げる
- 第六に、委託先とクラウドを「自社の外」だと思わない
- セキュリティはIT部門から経営会議へ移った
- 第七に、全社員の「学び」を防御力に変える
- 明日から確認したい7つの質問
- 自動化が進むほど「人が戻れる道」を残す
- まとめ:守る対象を「データ」から「社会機能」へ広げる
- さいごに
- 〖重要なキーワード解説〗
- サイバーレジリエンス
- BCP(事業継続計画)
- 重要インフラ
- 〖著者紹介〗
- 〖音声配信〗
〖記事概要〗
情報漏えいのニュースを見て、「自分の会社は大丈夫だろうか」と不安になる方は多いでしょう。しかし、私がいま本当に怖いと感じているのは、情報が盗まれることだけではありません。その先で決済、物流、通信、病院、行政、水道、ガス、電気といった社会機能が止まり、私たちの日常そのものが動かなくなることです。サイバーセキュリティは、もはやIT部門だけに任せる技術課題ではなく、経営と社会インフラの課題です。本稿では、直近の情報漏えい事例から見える変化を整理し、企業が「守る対象」をデータから事業継続へ広げるための考え方と、明日から確認したい実践項目をお伝えします。
〖本文〗
こんにちは、IT・DX教育サービスの株式会社サートプロ、近森満です。
情報漏えいという言葉を聞かない日がないほど、サイバー攻撃が身近になりました。新しい被害を知るたびに、私は「これは対岸の火事ではない」と強く感じます。お客様やパートナーの皆さんとも、情報交換をしながら、自分たちの身をどう守るかを話す機会が増えました。
ここで一度、問いを少し変えてみたいと思います。私たちが恐れているのは、本当に「情報が漏れること」だけでしょうか。
もちろん、氏名、住所、電話番号、メールアドレス、決済に関わる情報が漏れることは重大です。不正利用、詐欺、なりすまし、二次被害につながる可能性があります。しかし、企業活動と社会のデジタル依存が深まった今、被害はそこで終わりません。攻撃を受けたシステムを停止し、復旧までサービスを提供できなくなれば、顧客の日常も止まります。決済できない、商品が届かない、予約できない、診療情報を参照できない。データの被害が、現実世界の機能停止へつながるのです。
情報漏えいは「入口」であり、社会停止が「本丸」になる
不正侵入、マルウェア、ランサムウェア。攻撃の方法はいくつもあります。共通しているのは、侵入後に情報を盗まれるだけでなく、業務を止められる可能性があることです。
直近の事例として、良品計画とMUJI Cardに関する情報流出の発表がありました。配信で参照した内容では、第一報から第二報へ進むにつれて、対象範囲が広がり、カード番号に関する情報も含まれる可能性が示されました。自動生成文字起こしには数値や固有名詞の誤認識があり得るため、本稿では件数を断定しません。重要なのは、最初に把握された被害と、その後の調査で判明する被害が同じとは限らないことです。
事故発生直後に企業が見えているのは、氷山の一角かもしれません。調査が進むほど、侵入経路、影響範囲、持ち出された情報、停止すべきシステムが明らかになります。つまり、初動で「影響は限定的」と見えても、時間の経過とともに深刻度が上がることがあります。
第一に、最初の発表を「最終結果」だと思わない
サイバー攻撃の初動では、正確さと速さの両立が難しくなります。企業は分かっている範囲を公表し、その後に調査結果を更新します。受け手である私たちも、第一報だけで安心したり、逆に断定的に批判したりするのではなく、続報を確認する姿勢が必要です。
企業側は「現時点で分かっていること」「まだ分からないこと」「次にいつ報告するか」を明確にするべきです。分からないことを分からないと言うのは、弱さではありません。曖昧な安心を与えるより、調査の進捗を誠実に共有するほうが信頼につながります。
第二に、保有データを「必要だから」ではなく「止まったらどうなるか」で見る
個人情報を持つ理由が業務上あるとしても、そのデータを扱うシステムが止まったときの影響まで考えているでしょうか。会員情報、決済情報、予約情報、配送情報、認証情報は、それぞれが単独で存在しているわけではありません。複数のシステムと連携し、顧客の行動と企業の業務をつないでいます。
一つの接点が止まると、連鎖的に別の業務も止まります。会員認証ができなければ購入履歴を呼び出せない。決済ができなければ注文を確定できない。注文を確定できなければ物流も動かせない。セキュリティ対策を考えるときは、データ項目の機密度だけでなく、停止時の連鎖を見なければなりません。
第三に、暗号化は「やっているつもり」で終わらせない
機密情報をそのまま読める状態で残しておくことは、大きなリスクです。暗号化、マスキング、トークン化、アクセス制御、鍵管理など、技術的な対策は欠かせません。ただし、「暗号化している」というチェック欄に丸をつけるだけでは不十分です。
どの項目が、保存時と通信時のどちらで守られているのか。復号できる権限を誰が持つのか。バックアップやログ、検証環境にも同じ基準が適用されているのか。鍵を盗まれた場合にどうするのか。設計、運用、監査を一つの流れとして確認する必要があります。
止まると困るものから、優先順位を決める
「何を守るべきか」と聞かれると、多くの組織は顧客情報、営業秘密、知的財産を挙げます。それらはもちろん重要です。しかし、社会全体へ視野を広げると、守る対象はデータだけではありません。
病院が止まれば、診療や投薬に影響します。行政サービスが止まれば、証明書の発行、給付、申請が滞ります。水道、ガス、電気が止まれば、生活そのものが成り立ちません。物流が止まれば、必要な物資が届きません。決済が止まれば、商品があっても買えません。通信が止まれば、助けを求めることすら難しくなります。
デジタル・トランスフォーメーションが進むほど、便利さと停止リスクは同時に大きくなります。だからDX推進では、新機能や効率化だけでなく、止まったときの代替手段を同時に設計しなければなりません。
第四に、「重要システム」を部門ごとではなく顧客体験で定義する
IT部門から見た重要システムと、顧客から見た重要サービスは必ずしも同じではありません。基幹システムが動いていても、ログインできなければ顧客はサービスを利用できません。決済基盤が動いていても、在庫連携が止まれば注文を受けられません。
顧客が目的を達成するまでの一連の流れを描き、その途中にあるシステム、外部サービス、委託先、担当者を洗い出します。そして「ここが止まったら何分で影響が出るか」「手作業で代替できるか」「復旧まで顧客に何を案内するか」を決めます。これは技術図ではなく、事業継続の地図です。
第五に、BCPを災害対応だけでなくサイバー停止へ広げる
BCPというと、地震、台風、停電を思い浮かべる方が多いかもしれません。しかし、サイバー攻撃も事業を止める災害です。しかも攻撃者は、組織が最も困る場所を狙います。
復旧手順、代替連絡網、顧客への告知、経営判断の権限、外部専門家との連携、バックアップからの復元テストを、平時に確認しておく必要があります。バックアップが存在することと、必要な時間内に復元できることは別物です。年に一度でも、経営者を含めた机上演習を行うだけで、見えていなかった詰まりが明らかになります。
第六に、委託先とクラウドを「自社の外」だと思わない
サービスは複数の企業やクラウドの上に成り立っています。自社が直接攻撃されなくても、委託先、決済事業者、認証基盤、物流事業者、SaaSが止まれば、自社サービスも止まります。
契約書にセキュリティ条項があるだけで安心せず、障害時の連絡方法、復旧目標、データの返却・削除、代替サービスへの切り替え、定期的な訓練の有無を確認します。サプライチェーン全体で守るという発想が必要です。
セキュリティはIT部門から経営会議へ移った
これまでセキュリティは、IT部門や専門家が解決する技術課題として扱われがちでした。しかし、社会機能や事業継続に関わる以上、経営課題です。経営者は技術の細部をすべて理解する必要はありませんが、何を守り、どこまで止めず、どのリスクを受け入れるかを決める責任があります。
予算を出すかどうかだけではありません。事故が起きたときに誰が決断するのか。顧客に何を約束するのか。復旧速度と証拠保全のどちらを優先するのか。事業を一時停止する判断を誰がするのか。これらは経営判断です。
第七に、全社員の「学び」を防御力に変える
最後に必要なのは、やはり学びです。セキュリティ研修を年に一度受けて終わりではなく、自社で今起きていること、次に起こるかもしれないことを継続的に検討します。
現場には、システムの設計書に書かれていない例外があります。共有アカウント、退職者の権限、放置された端末、更新されない機器、個人の表計算ファイル、外部への一時的なデータ受け渡し。攻撃者は、その「一時的」「例外的」「昔からそうしている」を見逃しません。
教育では、禁止事項だけを並べるのではなく、「迷ったら誰に相談するか」「怪しいと感じたとき何を止めるか」「報告した人を責めない」を具体化します。デジタル人材だけでなく、営業、総務、人事、経理、現場責任者まで、自分の業務とサイバーリスクを結びつける必要があります。
人や組織の変化で詰まったときの参考図書として、私の著書『マインド・トランスフォーメーション AI時代の思考革命: AI時代に必要な人間OSのアップデート』も、必要に応じて手に取っていただければと思います。技術だけでなく、危機を自分事として捉えるマインドセットをどう育てるかが、これからの組織には欠かせません。
明日から確認したい7つの質問
難しい仕組みを一度に導入する前に、次の質問を経営会議や部門会議で確認してみてください。
1. 顧客に提供しているサービスのうち、止まると生活や事業に最も影響するものは何か。
2. そのサービスは、どのシステム、委託先、クラウド、担当者に依存しているか。
3. 重要データは保存時・通信時に暗号化され、復号権限は最小化されているか。
4. 不要になった個人情報や認証情報を、決めた期限で削除できているか。
5. システム停止時に手作業や別経路で続けられる業務は何か。
6. バックアップから、目標時間内に本当に復元できることを試したか。
7. 事故発生時、経営者、現場、顧客、取引先へ誰が何を連絡するか決まっているか。
一つでも答えられない項目があれば、そこが次の改善点です。完璧を待つ必要はありません。優先順位を決め、確認し、訓練し、更新する。この繰り返しが組織の回復力を高めます。
自動化が進むほど「人が戻れる道」を残す
生成AIやAIエージェントを活用し、業務を自動化する流れはこれからも進みます。私はその流れを止めるべきだとは考えていません。人が繰り返してきた作業をAIに任せ、人は判断や対話、創造に集中する。その方向は企業の生産性を高めます。
ただし、自動化された仕組みは、電気、通信、認証、クラウド、データのどれかが止まると動けなくなることがあります。無人化したから安全なのではなく、人が介在しなくても動くようになった分、依存関係を把握しにくくなるのです。
そこで必要になるのが、「人が戻れる道」です。自動処理を一時停止する方法、手作業へ切り替える条件、最低限の顧客対応を続ける手順、判断できる担当者への連絡手段を残します。完全な代替が難しくても、ゼロか百かにせず、重要な業務を細くても続ける設計が大切です。
たとえば、オンライン決済が止まった場合に、全商品の販売を止めるのか、一部の支払手段だけで継続するのか。予約システムが止まった場合に、受付件数を絞って電話や紙で対応するのか。生成AIが利用できない場合に、どの判断は人が引き取り、どの作業は復旧まで待つのか。こうした境界を事前に決めておけば、現場は混乱の中でも動けます。
自動化の品質は、平常時の速さだけでは測れません。異常時に安全に止まり、必要な機能を維持し、復旧後に正しく再開できるかまで含めて評価するべきです。AIエージェント時代のセキュリティ教育では、ツールの操作方法だけでなく、依存関係、権限、例外処理、停止判断を理解するスキルセットが重要になります。
まとめ:守る対象を「データ」から「社会機能」へ広げる
情報漏えいは重大です。しかし、本当に怖いのは、その先でサービスが止まり、企業活動と社会生活が止まることです。サイバー攻撃の被害者は、攻撃を受けた企業だけではありません。サービスを使う人、取引先、地域、そして社会全体へ影響が広がります。
だからこそ、セキュリティをIT部門だけの課題にしてはいけません。経営が責任を持ち、現場が自分事として学び、委託先を含むサプライチェーンで備える。守る対象をデータから事業継続へ、さらに社会機能へ広げる必要があります。
私たちが目指すべきは、「絶対に侵入されない会社」という幻想ではありません。侵入される可能性を前提に、被害を小さくし、止まる時間を短くし、信頼を回復できる会社です。サイバーセキュリティは、怖がるための知識ではなく、社会を止めないための実践です。
さいごに
本日の内容が、あなたの組織の事業継続と、社会を支えるサービスの守り方を考えるきっかけになれば幸いです。まずは「止まったら一番困るものは何か」を、チームで一つだけ挙げるところから始めてください。
DX推進や人材育成、セキュリティ教育を含む組織づくりでお悩みでしたら、DX推進人材教育プログラムの初回無料コンサルティングをご活用ください。技術とマインドの両面から、現場で動く仕組みを一緒に考えます。
〖重要なキーワード解説〗
サイバーレジリエンス
サイバーレジリエンスとは、攻撃を完全に防ぐことだけでなく、攻撃や障害が起きても重要な業務を継続し、早く復旧し、学びを次の改善へつなげる力です。予防、検知、対応、復旧、再発防止を一つの循環として捉えます。経営判断、技術対策、現場訓練、顧客への説明を分断せずに設計することが重要です。
BCP(事業継続計画)
BCPは、災害や事故が起きたときに重要業務を継続・早期復旧するための計画です。地震や停電だけでなく、ランサムウェア、クラウド停止、委託先障害などのサイバー事案も対象に含めます。文書を作るだけでなく、代替手段と連絡網を実際に試すことで初めて機能します。
重要インフラ
重要インフラは、停止すると国民生活や経済活動に大きな影響を与えるサービス基盤です。電気、ガス、水道、通信、金融、医療、物流、行政などが代表例です。デジタル化により相互依存が強まっているため、一つの障害が別の分野へ連鎖することを前提に備える必要があります。
〖著者紹介〗
近森満
■株式会社サートプロ 代表取締役CEO
■所属・役職
・IoT検定制度委員会 事務局長(IoT検定、+DX認定、超知性ASI検定)
・一般社団法人 IT職業能力支援機構 理事長(Android資格)
・電気・電子系技術者育成協議会 副理事長(E検定)
・組込みソフトウェア管理者技術者育成研究会 メンバー(組込み)
・ET教育フォーラム合同会社 代表(コンテンツ制作)
・経済産業省 地方版IoT推進ラボ ビジネス創出事業メンター(IoT支援)
・経済産業省 地域DX推進ラボ ビジネス創出事業メンター(DX支援)
・デジタル庁 デジタル推進委員(デジタル化支援)
・DX事業共同組合 設立理事(DX推進)
・一般社団法人日本サステナブルビジネス機構 幹事(SDGs認証)
・”一億総活躍社会を実現する”共生日本協議会 理事(DEI支援)
・アジャイル開発技術者検定試験コンソーシアム 事務局長(Agile検定)
・一般社団法人国際サイバーセキュリティ協会 事務局長(IACS認定)
〖音声配信〗
日々の仕事や経営、DX、AI、人材育成について、現場で感じたことを音声でお届けしています。
Spotifyで今回の配信を聴く
#サイバーセキュリティ #情報漏えい #BCP #重要インフラ #事業継続 #DX #経営課題 #リスク管理 #セキュリティ教育 #サイバーレジリエンス
よくあるご質問
A. 情報漏えいだけでなく、決済や物流などの停止が顧客や社会へ波及するためです。何を守り、どのリスクを受け入れ、いつ停止・復旧を判断するかは経営の責任になります。
A. 最初の発表が被害の全容とは限りません。現時点で分かっていること、まだ分からないこと、次の報告時期を確認し、調査による続報を追うことが大切です。
A. 暗号化の有無だけでは判断できません。保存時と通信時の保護範囲、復号権限、鍵管理、バックアップやログ、検証環境への適用まで確認する必要があります。
A. 復旧手順、代替連絡網、顧客への告知、判断権限、外部専門家との連携を確認します。バックアップから目標時間内に復元できるかを実際に試し、経営者を含めた訓練につなげます。
A. 自動処理の停止方法、手作業へ切り替える条件、最低限の顧客対応、担当者への連絡手段を決めておきます。平常時の速さに加え、異常時の安全な停止と復旧後の再開まで評価します。