7 今日からの実践 | 3 重要キーワード | 2276 今回の音声配信回 |
この記事でわかること
- 政府支援を生かしながら、企業自身が予防を担う理由
- 更新・バックアップ・権限・多要素認証など、今日から始める7つの実践
- 診断・改善・教育・再診断を継続する経営と人材育成の役割
- 〖記事概要〗
- 〖本文〗
- サイバー攻撃は「被害後の救援」だけでよいのか
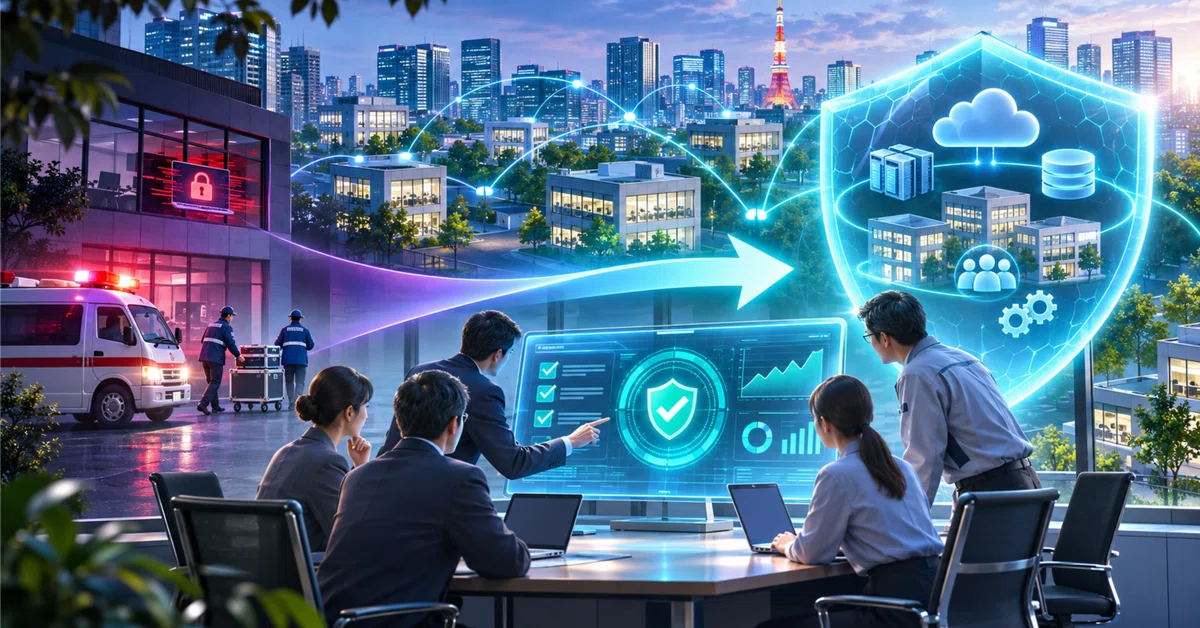
- 救急車から予防医療へ。支援の重心を変える
- 被害の入口は「昨日」ではなく、何年も前かもしれない
- 企業が今日から進める7つの実践
- 第一に、ソフトウェアを更新し、放置資産をなくす
- 第二に、復旧できるバックアップを持つ
- 第三に、アクセス権を必要最小限にする
- 第四に、多要素認証を標準にする
- 第五に、全社員を対象に教育と訓練を行う
- 第六に、委託先とSaaSの責任分界を確認する
- 第七に、BCPとインシデント訓練を経営者参加で行う
- SaaSに預けても、顧客への責任は消えない
- 経営者の役割は「注意して」で終わらせないこと
- 攻撃側の自動化に、企業単独で立ち向かわない
- まとめ:救援を待つ会社から、予防を回す会社へ
- 〖重要なキーワード解説〗
- 予防医療型サイバーセキュリティ
- BCP(事業継続計画)
- 正常性バイアス
- 〖著者紹介〗
- 〖音声配信〗
〖記事概要〗
サイバー攻撃が起きた後に、専門家が駆けつけ、復旧費用を支援する。それはもちろん必要です。しかし、救急車を増やすだけでは事故も病気も減りません。企業に本当に必要なのは、被害前の診断、専門家による点検、改善計画、教育、そして再診断を回す「予防医療型」の仕組みです。本稿では、政府支援を待つだけでは守れない理由と、中小企業でも今日から始められる7つの実践を、経営と人材育成の視点から整理します。守る対象はサーバーだけではありません。顧客の信頼、社員の仕事、取引先との関係、そして事業を続ける力そのものです。
〖本文〗
サイバー攻撃は「被害後の救援」だけでよいのか
こんにちは、IT・DX教育サービスの株式会社サートプロ、近森満です。
政府がサイバー攻撃の被害企業を支援する組織や対策パッケージを整える。これは大切な一歩です。被害直後は、原因調査、システム復旧、顧客対応、関係機関への報告、取引先への説明など、社内だけでは到底さばき切れない仕事が一気に押し寄せます。そこに専門家が駆けつけてくれる仕組みは、企業にとってまさに救急車です。
ただし、ここで安心してはいけません。救急車が来ることと、事故を防げることは別問題だからです。情報漏えいが起きれば、データを取り戻せたとしても、顧客への説明責任や信用低下まで元通りになるとは限りません。サービス停止が長引けば、売上だけでなく、社員の仕事、取引先の業務、社会の利便性にまで影響が広がります。
私は、サイバーセキュリティを「IT部門だけの技術課題」と見る時代は終わったと考えています。いま問われているのは、経営者が事業継続の責任をどう引き受けるかです。政府支援は重要ですが、主体者はあくまで企業自身です。「被害に遭ったら助けてもらえる」ではなく、「被害に遭いにくい体質をつくり、遭ったときも止まりにくくする」ことが経営の仕事です。
ここで、被害額だけを判断基準にしないことも大切です。復旧費用が数百万円で済んだとしても、担当者が何週間も通常業務を止め、営業が顧客対応に追われ、採用候補者や取引先から不安を持たれれば、実際の損失は帳簿に出る金額を超えます。特に教育、医療、行政、物流、決済など、止まることで利用者の日常に影響するサービスでは、サイバー攻撃は一企業の事故ではなく社会機能の問題になります。自社がどの業務を止めると誰が困るのかを言語化すると、守るべき優先順位が見えてきます。
また、対策費を「事故が起きなければ無駄になるコスト」と考えると、予算は後回しになります。これは火災保険や健康診断を、火事や病気にならなかったから無駄だったと考えるのと同じです。予防への投資は、何も起きない状態を買うだけではありません。顧客に安心を説明できること、社員が迷わず行動できること、取引先から選ばれ続けることを支えます。セキュリティを売上と無関係な守りではなく、信頼を維持する事業基盤として捉え直す必要があります。
救急車から予防医療へ。支援の重心を変える
医療にたとえると、被害後の復旧は救急医療です。一方で、健康診断、生活習慣の改善、ワクチン、定期検査は予防医療です。サイバーセキュリティにも同じ発想が必要です。事故が起きた後の救援体制だけを充実させるのではなく、起きる前の点検と改善に支援を振り向けなければなりません。
具体的には、まず簡易診断で自社の危険度を把握します。次に、セキュリティに強い専門家や中小企業診断士などの支援を受け、守るべき情報とシステムを洗い出します。そのうえで改善計画を作り、必要であれば補助制度も活用しながら、機器、ソフトウェア、運用ルール、教育を整えます。そして半年後などに再診断し、対策が機能しているかを確認します。
一回の診断で終わらせないことが重要です。脅威は変わり、会社のシステムも人も変わります。新しいSaaSを導入し、社員が増え、委託先が変われば、リスクの入口も変わります。健康診断を一生に一度しか受けない人がいないように、セキュリティ点検も定期的な経営サイクルにする必要があります。
被害の入口は「昨日」ではなく、何年も前かもしれない
情報漏えいが今日発覚したからといって、侵入も今日起きたとは限りません。マルウェアが一年前、二年前、あるいはもっと前から潜伏していた可能性があります。昔使っていたパスワード、放置されたアカウント、退職者の権限、更新されていないサーバーが、時間を置いて悪用されることもあります。
盗まれた認証情報がダークウェブなどで流通し、別の攻撃者に再利用されることも考えなければなりません。攻撃側はAIや自動化、世界規模のネットワークを使い、昼夜を問わず入口を探します。一方、中小企業側は、社長、総務担当、IT兼務者が日常業務の合間に対応していることが珍しくありません。この非対称は、気合いや注意力だけでは埋まりません。
「うちは小さいから狙われない」という考えも危険です。攻撃者は会社の知名度を一社ずつ調べているとは限りません。自動化された攻撃は、公開された脆弱性や弱い認証を機械的に探します。狙われるかどうかではなく、入口が見つかるかどうかです。だからこそ、規模に関係なく基本対策を積み上げる必要があります。
企業が今日から進める7つの実践
ここからは、専門部署がない企業でも着手できる実践を七つに整理します。すべてを一日で完成させる必要はありません。重要なのは、担当者任せにせず、経営課題として順番を決め、継続して回すことです。
第一に、ソフトウェアを更新し、放置資産をなくす
OS、サーバー、CMS、プラグイン、ルーター、業務ソフトを棚卸しし、更新状況を確認します。「動いているから触らない」は、安全の根拠にはなりません。サポートが終了した製品や、担当者不明のシステムは、優先順位を上げて移行計画を作ります。更新できない事情がある場合も、ネットワーク分離やアクセス制限などの代替策を専門家と検討します。
第二に、復旧できるバックアップを持つ
バックアップは、保存してあるだけでは不十分です。攻撃者から同時に消されない場所に置き、定期的に復元テストを行います。誰が、どのデータを、どの時点まで戻せるのかを明確にし、復旧に必要な時間も測ります。BCPの観点では、バックアップの有無より「いつまでに事業を再開できるか」が重要です。
第三に、アクセス権を必要最小限にする
全員が何でも見られる状態は便利ですが、ひとつのアカウントが侵害されたときの被害を大きくします。部署、役割、案件に応じて権限を分け、退職・異動・委託終了時には速やかに見直します。管理者権限は日常利用から分離し、重要操作の記録を残します。便利さを少し抑えることで、被害の広がりを大きく減らせます。
第四に、多要素認証を標準にする
パスワードが漏れる前提で、多要素認証を重要サービスに設定します。メール、クラウドストレージ、会計、顧客管理、サーバー管理から優先するとよいでしょう。同じパスワードの使い回しをやめ、パスワード管理ツールの利用も検討します。認証は社員個人の注意力ではなく、仕組みで守る領域です。
第五に、全社員を対象に教育と訓練を行う
セキュリティ教育を年一回の視聴で終わらせないことです。怪しいメール、ファイル共有、生成AIへの入力、USB、公共Wi-Fi、パスワード、報告手順など、仕事の場面に落として短時間で繰り返します。失敗を責める文化では、社員は報告を遅らせます。「迷ったら止める、確認する、すぐ報告する」を評価する文化を育てます。
第六に、委託先とSaaSの責任分界を確認する
クラウドに預けたから責任も移った、とは限りません。名刺管理、顧客管理、人事、会計などのSaaSに登録した情報について、利用企業側が管理責任を負う契約もあります。保存データ、暗号化、バックアップ、障害時の連絡、ログ、再委託、データ削除の条件を確認します。重要な委託先には、事故対応の連絡体制と復旧目標も共有します。
第七に、BCPとインシデント訓練を経営者参加で行う
事故が起きたとき、誰が意思決定し、誰に連絡し、どのサービスを止め、何を顧客へ伝えるのかを決めます。机上訓練でも構いません。「月曜朝に基幹システムが使えない」「顧客情報の流出可能性がある」という想定で動いてみると、連絡先不明、権限不足、代替手段なしといった穴が見えます。社長自身が参加することで、セキュリティが経営課題だというメッセージも伝わります。
SaaSに預けても、顧客への責任は消えない
いまの企業活動はSaaSなしでは成り立ちません。名刺、顧客情報、営業履歴、設計図、人事情報、会計データなど、多くの情報がクラウド上にあります。便利である一方、サービス提供会社が攻撃を受けたとき、自社の顧客や取引先への説明を誰が行うのかは、契約と実態の両方で確認しなければなりません。
たとえば、自社が登録した名刺情報が流出した場合、相手から見れば「あなたの会社に渡した情報が漏れた」という事実が残ります。サービス提供会社の責任範囲を説明するだけでは、信頼回復にならないこともあります。データを持つほど、利便性と責任が同時に増えるのです。
私は、個人情報や機密情報を「念のため残す」のではなく、「本当に持つ必要があるか」と問い直すことが重要だと考えています。持たない、分ける、期限を決めて消す、暗号化する。この設計は、漏えい時の被害を小さくします。DX推進はデータを集めることだけではありません。不要なデータを減らし、責任を明確にすることもデジタル・トランスフォーメーションです。
経営者の役割は「注意して」で終わらせないこと
社員に「セキュリティに注意してください」とメールを送り、後は現場任せ。これでは予防医療にはなりません。経営者の役割は、守る対象を決め、予算と担当を割り当て、専門家を使い、改善状況を確認することです。知らなかった、報告が上がってこなかった、担当者に任せていた、という説明では、顧客や取引先の信頼は戻りません。
一方で、経営者がすべての技術を理解する必要もありません。必要なのは、質問できることです。「最も止まると困る業務は何か」「復旧に何日かかるか」「バックアップから本当に戻せるか」「退職者のアカウントは残っていないか」「委託先で事故が起きたら誰から連絡が来るか」。この問いを定例会議に入れるだけでも、組織の優先順位は変わります。
人や組織が変化を避け、従来の前提に戻ろうとするとき、技術対策だけでは前に進みません。参考図書として、私の著書『マインド・トランスフォーメーション AI時代の思考革命: AI時代に必要な人間OSのアップデート』も、必要に応じて手に取っていただければと思います。セキュリティにも、知識だけでなくマインドセットと行動変容が必要です。
攻撃側の自動化に、企業単独で立ち向かわない
攻撃側はAI、Agentic AI、自動化、盗まれた認証情報、グローバルなネットワークを組み合わせます。対する中小企業が、社長と総務と兼任IT担当だけで二十四時間守るのは構造的に無理があります。だからこそ、政府、業界団体、専門家、地域支援機関、IT事業者が連携し、共同防御の仕組みを作る必要があります。
ただし、外部支援を受けるにも、自社側の窓口と判断者が必要です。診断結果を受け取り、改善の優先順位を決め、社員教育につなげるデジタル人材を育てることが欠かせません。技術のスキルセットだけでなく、現場と専門家をつなぎ、経営へ説明し、実行を追う力が必要です。これはまさにリスキリングと人材育成・教育支援のテーマです。
生成AIを守りに活用することもできます。ログの要約、脆弱性情報の整理、教育教材の作成、訓練シナリオの検討などです。ただし、機密情報を無断で入力しない、AIの回答を鵜呑みにしない、最終判断は人が行うという原則が必要です。AIは万能の警備員ではなく、専門家と現場を補助する道具です。
まとめ:救援を待つ会社から、予防を回す会社へ
サイバー攻撃を完全にゼロにすることは難しいでしょう。しかし、被害に遭いにくくし、侵入されても広げず、止まっても早く戻すことはできます。そのためには、救援体制と予防体制の両方が必要です。
まず診断し、危険度を知る。専門家と改善計画を作る。更新、バックアップ、権限、多要素認証、教育、委託先管理、BCP訓練を進める。そして再診断する。この循環が、会社の免疫力になります。
事件が続くと、「どこも被害に遭っているから仕方がない」という正常性バイアスが生まれます。逆に時間がたつと、「最近は何もないから大丈夫だろう」と気が緩みます。どちらも危険です。ニュースの量ではなく、自社の点検結果を判断の基準にしてください。
読者の皆さんの会社では、事故が起きたときの連絡先、復旧の順番、顧客への説明役が決まっているでしょうか。もし答えに迷うなら、今日が診断を始める日です。救急車を待つ会社から、日頃から健康をつくる会社へ。一緒に変えていきましょう。
DX推進やIT人材育成、社員向け教育でお悩みでしたら、DX推進人材教育プログラムもご活用ください。初回無料のコンサルティングで、組織の課題整理からお手伝いします。
〖重要なキーワード解説〗
予防医療型サイバーセキュリティ
被害発生後の復旧だけでなく、事前診断、専門家支援、改善計画、教育、再診断を継続的に回す考え方です。脅威の変化や事業環境の変化に合わせ、定期的に防御力と復旧力を確認します。
BCP(事業継続計画)
災害やサイバー攻撃で業務が止まったとき、重要事業を継続・早期復旧するための計画です。システムだけでなく、意思決定、連絡、顧客対応、代替手段、復旧順序まで含めます。
正常性バイアス
危険の兆候があっても「自分の会社は大丈夫」「今回は例外」と過小評価する心理傾向です。定期診断や訓練を仕組みにすることで、感覚ではなく事実に基づいて対策を続けられます。
〖著者紹介〗
■株式会社サートプロ 代表取締役CEO
近森 満(ちかもり みつる)
■所属・役職
・IoT検定制度委員会 事務局長(IoT検定、+DX認定、超知性ASI検定)
・一般社団法人 IT職業能力支援機構 理事長(Android資格)
・電気・電子系技術者育成協議会 副理事長(E検定)
・組込みソフトウェア管理者技術者育成研究会 メンバー(組込み)
・ET教育フォーラム合同会社 代表(コンテンツ制作)
・経済産業省 地方版IoT推進ラボ ビジネス創出事業メンター(IoT支援)
・経済産業省 地域DX推進ラボ ビジネス創出事業メンター(DX支援)
・デジタル庁 デジタル推進委員(デジタル化支援)
・DX事業共同組合 設立理事(DX推進)
・一般社団法人日本サステナブルビジネス機構 幹事(SDGs認証)
・“一億総活躍社会を実現する”共生日本協議会 理事(DEI支援)
・アジャイル開発技術者検定試験コンソーシアム 事務局長(Agile検定)
・一般社団法人国際サイバーセキュリティ協会 事務局長(IACS認定)
〖音声配信〗
DX企画書のネタ帳:AX時代のマインド・トランスフォーメーション(MX)では、DX推進、生成AI、AIエージェント、人材育成、リスキリング、経営とセキュリティについて、毎朝お届けしています。
第2276回「サイバー攻撃、救援だけでいいのか?」をSpotifyで聴く
#サイバーセキュリティ #サイバー攻撃 #中小企業支援 #BCP #情報セキュリティ #DX推進 #多要素認証 #リスキリング #経営者責任 #事業継続
よくあるご質問
A. 必要です。被害後の支援は重要ですが、信用低下やサービス停止の影響まで元通りになるとは限りません。企業自身が守る対象と優先順位を決め、予防と事業継続に取り組む必要があります。
A. 被害後の復旧だけでなく、事前診断、専門家の支援、改善計画、教育、再診断を継続する考え方です。システムや人、委託先の変化に合わせて、対策が機能しているかを定期的に確認します。
A. 自社の機器やソフトウェア、重要業務を洗い出し、更新状況やバックアップ、権限を確認します。7つの実践を一度に完成させようとせず、経営者が順序と担当を決め、必要に応じて専門家の支援を受けます。
A. 保存だけでは不十分です。攻撃者から同時に消されない場所に置き、復元テストを行います。誰が、どのデータを、どの時点まで戻せるかを確認し、事業再開までに必要な時間を測ることが重要です。
A. 必ずしも移るとは限りません。契約と実態の両方で責任範囲を確認し、事故時の連絡や顧客への説明役を決めておきます。本当に持つ必要のあるデータを見直し、分離、削除期限、暗号化も検討します。